SOC brasileiro para detectar, investigar e responder a ameaças.
O S3 Cyber Defense Center combina analistas especializados, inteligência, automação e tecnologia multivendor para operar a segurança de ambientes críticos em regime contínuo, conforme escopo contratado.
Operação estruturada conforme escopo e SLA contratados
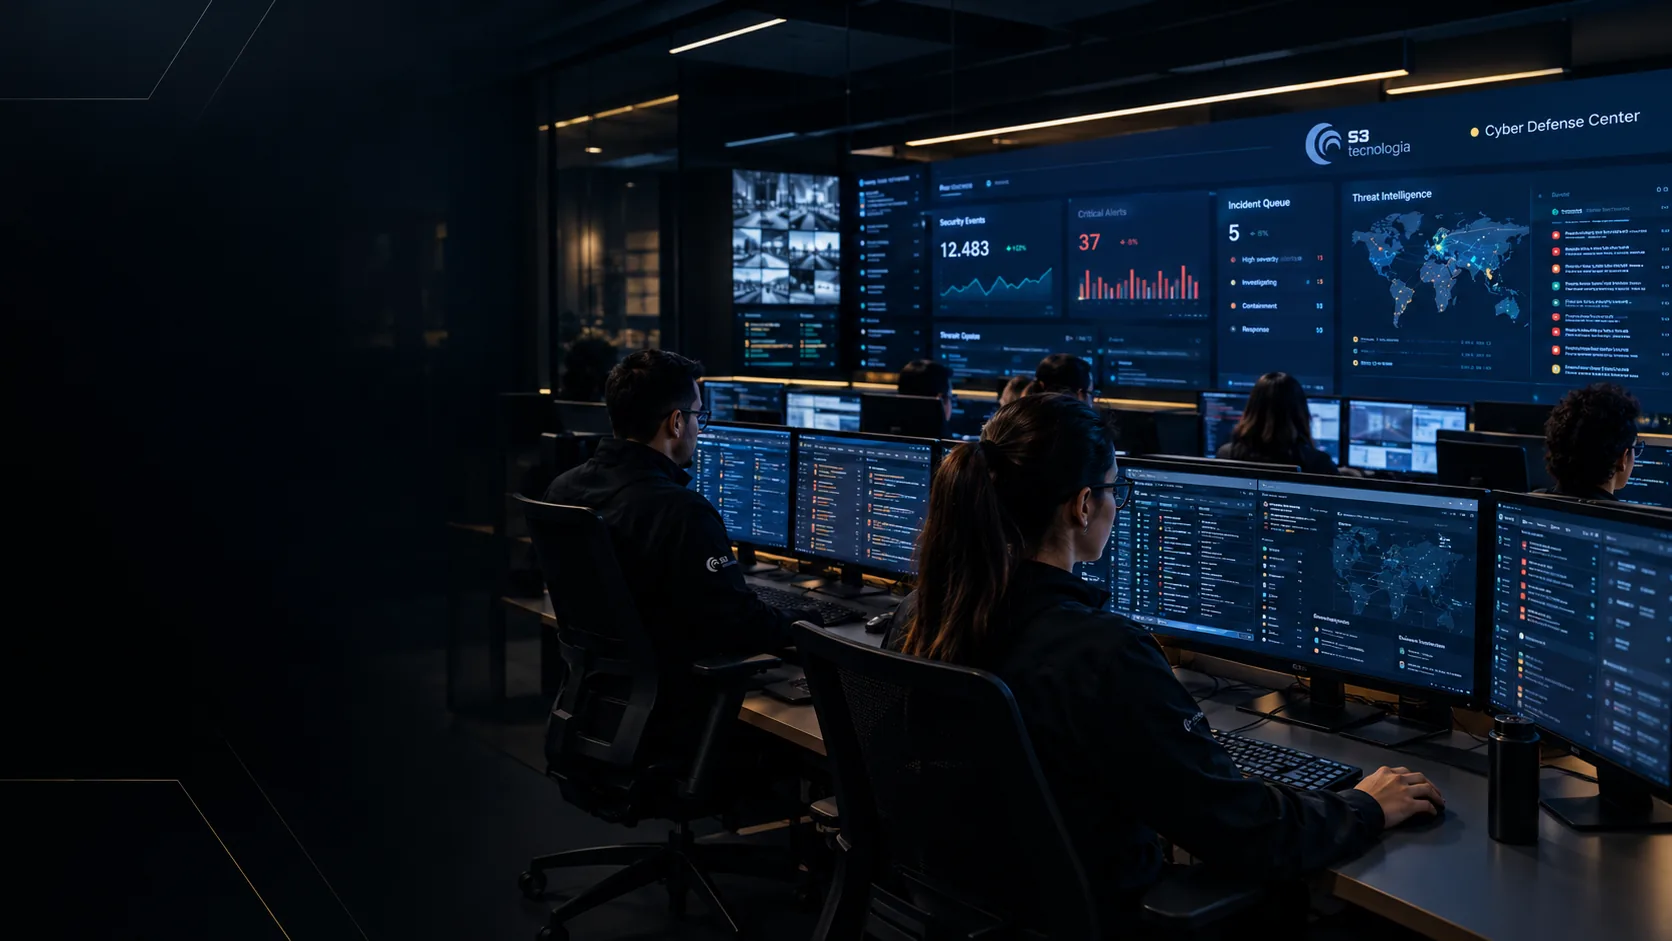
Um alerta não é uma decisão. O SOC precisa entender o risco.
Uma ferramenta gera eventos. Uma operação de segurança interpreta contexto, valida evidências, prioriza o risco e coordena a resposta.
O Cyber Defense Center conecta telemetria, inteligência, automação e especialistas para transformar sinais dispersos em decisões que protegem o negócio.
A S3 não entrega apenas uma plataforma. Opera uma arquitetura integrada de detecção, investigação, resposta e evolução contínua.
O CDC é o núcleo operacional. As oito torres ampliam sua capacidade de defesa.
As torres representam as superfícies protegidas — rede, endpoint, identidade, aplicações, nuvem, dados e governança. O S3 Cyber Defense Center reúne os sinais dessas camadas, investiga o que importa e coordena a resposta.
Sequência de ativação: Rede & Perímetro, Endpoint & Mobile, Identidade & Acesso, Aplicação & API, Nuvem & Containers, Governança & Humano, Dados & Analytics, Validação Contínua.
Do primeiro contato ao regime contínuo
- 01
Diagnóstico
Mapeamento da superfície de ataque e das lacunas frente ao NIST CSF 2.0. Sem compromisso comercial.
- 02
Desenho
Arquitetura sob medida, respeitando ferramentas e processos que já existem na casa.
- 03
Onboarding
Integração de fontes, calibragem de detecção e definição conjunta dos playbooks de resposta.
- 04
Regime contínuo
Monitoramento, triagem, investigação, threat hunting, resposta e comunicação de incidentes conforme criticidade e escopo contratado.
- 05
Revisão e evolução
Revisão periódica das detecções, incidentes, indicadores, vulnerabilidades e planos de ação para aumentar a efetividade dos controles.
- Coletar
- Detectar
- Priorizar
- Investigar
- Conter
- Comunicar
- Evoluir
Evidências da operação em ambientes críticos
Cases detalhados serão publicados após autorização dos clientes e validação dos indicadores.
Descubra o nível de prontidão da sua empresa
Responda 5 perguntas rápidas e tenha uma visão inicial da maturidade da sua operação de segurança.
Nenhum dado pessoal é solicitado. Ao final você recebe o índice de prontidão e pode falar com um especialista da S3.
Responda para ver o índice
O índice é uma referência inicial de maturidade operacional, não um laudo técnico.